Actu Actualité Officiel
Nintendo Switch 2 hackée : ce que permettent vraiment ns2jb et CivSwitch, et pourquoi le jailbreak n'est pas complet
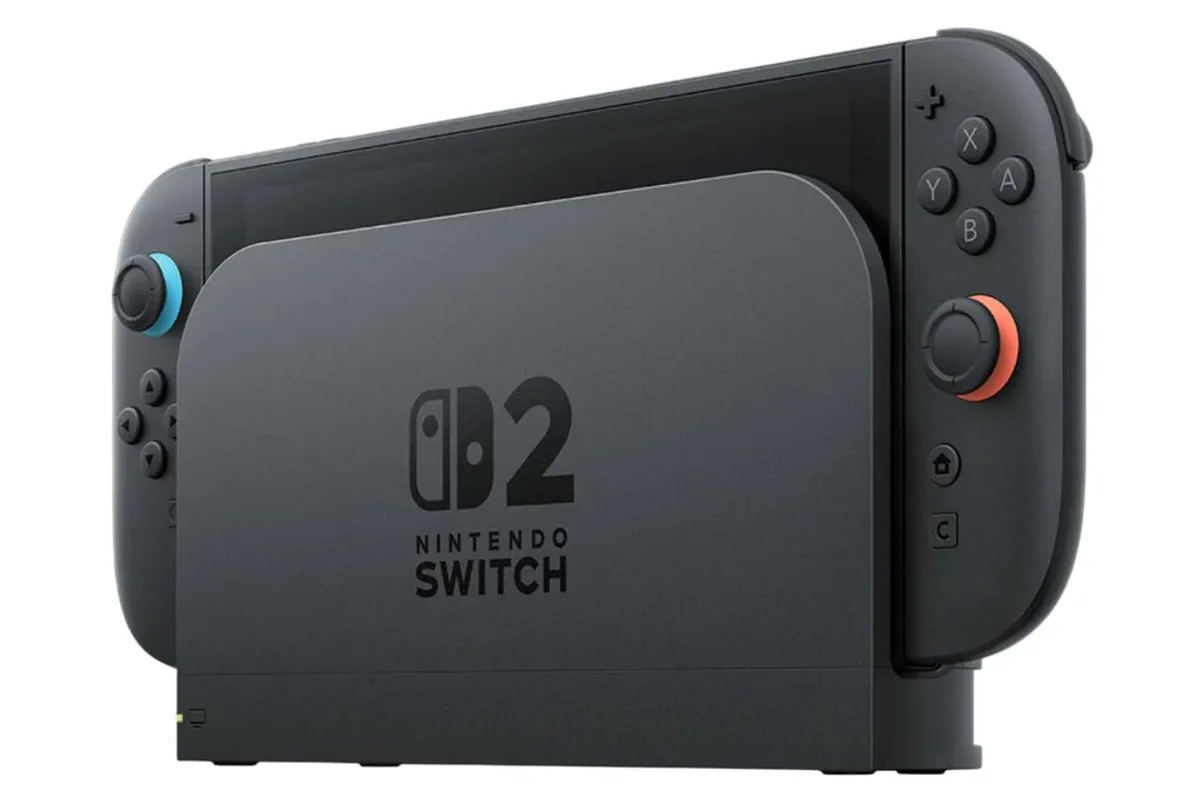
La sécurité de la Nintendo Switch 2 vient de franchir un cap important. Après ns2jb, qui permet d'exécuter du code non autorisé et de modifier Mario Kart World, une nouvelle méthode utilisant Civilization VII a été publiée le 1er novembre 2026. Pourtant, contrairement à certains titres spectaculaires, la console n'est pas encore totalement déverrouillée.
 Par Maëlle
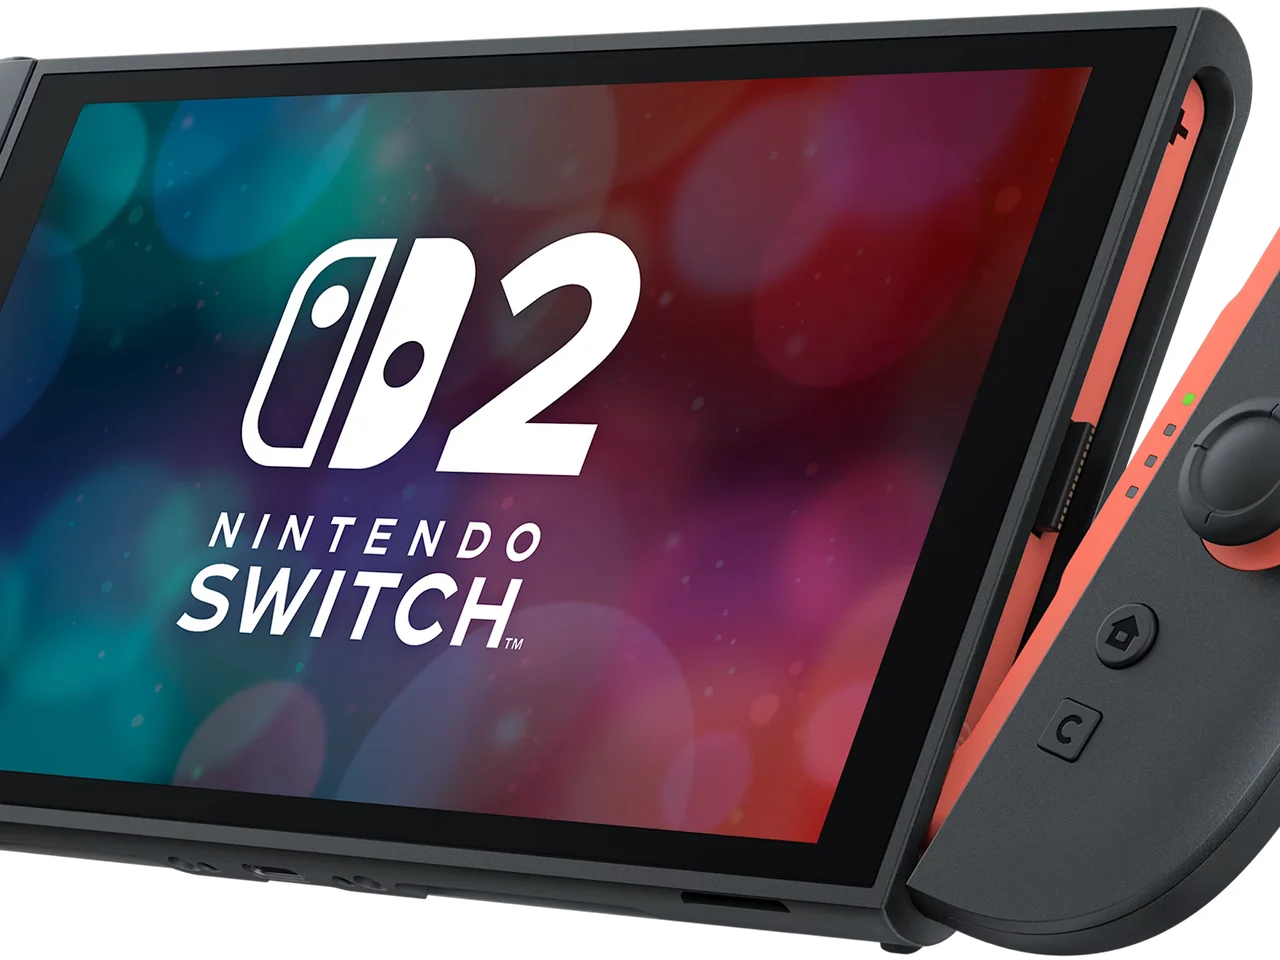
Pendant plus d'un an, la Nintendo Switch 2 a résisté aux tentatives publiques de déverrouillage avancé. Les premières recherches avaient montré quelques possibilités limitées, sans permettre de prendre véritablement le contrôle de son environnement logiciel.
La situation a changé en octobre 2026 avec la publication de ns2jb.
Cette découverte ouvre la voie aux programmes amateurs, aux modifications de jeux et à de nouvelles recherches sur le fonctionnement de la console.
Le 1er novembre, l'apparition d'une seconde piste baptisée CivSwitch a confirmé que les chercheurs poursuivaient leurs travaux sur plusieurs points d'entrée.
Mais ces avancées ne signifient pas que la Switch 2 dispose désormais d'un hack complet comparable à celui de la première génération.
Le premier véritable jailbreak logiciel apparaît en octobre
Le chercheur Sammy Hajhamid, connu sous le pseudonyme pepsipu, a présenté ns2jb le 22 octobre 2026.
Son exploit fonctionne sans installer de puce ni effectuer de soudure à l'intérieur de la console.
La démonstration concerne notamment le firmware 23.0.1.
Pour parvenir à exécuter du code natif, le chercheur exploite d'abord une vulnérabilité de SmileBASIC 4.
Ce logiciel de programmation, initialement destiné à la première Nintendo Switch, peut également fonctionner sur Switch 2 grâce à la rétrocompatibilité.
Le programme contient une erreur permettant de manipuler certaines zones mémoire.
Une autre vulnérabilité, présente dans le module système chargé des fichiers, permet ensuite d'obtenir des privilèges plus importants.
Cette combinaison constitue une avancée considérable par rapport aux démonstrations limitées aux fonctions ordinaires d'une application.
Mario Kart World modifié avec des personnages improbables
Pour démontrer les possibilités de ns2jb, pepsipu a modifié Mario Kart World.
Une vidéo montre plusieurs personnages non officiels participant aux courses.
Parmi eux figurent Hatsune Miku, Peter Griffin, Cinnamoroll et Red, l'oiseau rouge d'Angry Birds.
Ce résultat illustre une capacité importante : modifier certains éléments d'un jeu Nintendo Switch 2.
Il ne faut cependant pas confondre la modification des ressources d'un jeu avec le contournement complet de ses protections commerciales.
La démonstration ne prouve pas que la console peut lancer librement des copies non autorisées de tous les jeux.
Elle constitue une preuve de concept technique, pas la présentation d'une solution de piratage grand public.
Des logiciels homebrew commencent à apparaître
La publication de ns2jb a rapidement attiré l'attention de la communauté spécialisée dans les consoles Nintendo.
Des développeurs ont commencé à présenter des applications créées pour exploiter les nouvelles possibilités de la machine.
Le 23 octobre, des vidéos montrant des interfaces de lancement de programmes homebrew ont notamment circulé.
Ces menus permettent théoriquement d'organiser l'utilisation de logiciels développés en dehors de l'écosystème officiel Nintendo.
D'autres démonstrations concernent les transferts de fichiers, les outils de recherche et certaines capacités graphiques.
Cependant, la présentation d'une application expérimentale ne garantit ni sa stabilité ni sa compatibilité générale.
La scène homebrew de la Switch 2 reste à un stade précoce.
Pourquoi ns2jb n'est pas un hack complet
La distinction essentielle concerne le niveau d'accès obtenu.
Ns2jb permet l'exécution de code natif avec les privilèges de certains modules système.
Il ne donne cependant pas le contrôle intégral du noyau de la console.
Or le noyau assure notamment les mécanismes fondamentaux de protection et l'organisation des processus.
Sans maîtrise complète de cette couche, les possibilités de modification restent limitées.
L'autre contrainte est le caractère temporaire de l'exploit.
Il s'agit d'une méthode dite tethered.
Lorsque la console redémarre, les modifications exécutées en mémoire disparaissent.
L'utilisateur doit donc relancer la chaîne d'exploitation.
Aucun custom firmware public et permanent équivalent à Atmosphère sur la première Switch n'a été établi par cette découverte.
SmileBASIC disparaît de l'eShop
Peu après la révélation de ns2jb, SmileBASIC 4 a disparu de plusieurs versions régionales du Nintendo eShop.
Ce retrait a été constaté par différents médias spécialisés.
Il complique la situation pour les personnes qui ne possédaient pas déjà l'application.
Mais il convient de rester précis sur la réaction de Nintendo.
L'entreprise n'a pas fourni d'explication technique détaillée reliant officiellement cette disparition à la vulnérabilité.
La chronologie rend cette hypothèse crédible, sans constituer à elle seule une confirmation.
Par ailleurs, une mise à jour logicielle pourrait neutraliser certaines failles exploitées.
La situation est donc différente de celle des vulnérabilités matérielles qui avaient rendu certaines premières Nintendo Switch particulièrement difficiles à sécuriser.
CivSwitch, une nouvelle piste dévoilée le 1er novembre
La scène homebrew n'a pas attendu longtemps avant de chercher d'autres solutions.
Le 1er novembre 2026, le développeur Gezine a publié CivSwitch.
Ce nouvel outil utilise la version Nintendo Switch originale de Civilization VII comme point d'entrée.
L'exploit repose sur une vulnérabilité de type XSS associée au système de discussion du jeu.
Il permet, selon la documentation du projet, d'exécuter du JavaScript dans le contexte de l'application.
Des essais ont été rapportés sur Nintendo Switch 2, notamment avec le firmware 23.0.1.
Le projet présente également une méthode permettant de conserver un déclencheur dans une sauvegarde.
Il faut toutefois distinguer cette persistance applicative d'un déverrouillage permanent du système.
L'exécution de code à travers une sauvegarde ne signifie pas que toutes les protections de la console ont été supprimées.
CivSwitch représente un nouveau point d'entrée, pas la confirmation d'un custom firmware complet.
Une autre démonstration explore le navigateur WebKit
Le 31 octobre, un chercheur utilisant le pseudonyme jamesmykil a également présenté une piste reposant sur WebKit.
Cette technologie intervient dans les fonctions web intégrées à certaines applications et interfaces de la console.
La démonstration utilise Drift Legends 2 pour accéder à un environnement web.
Le chercheur rapporte des possibilités de manipulation de données à l'intérieur de cet environnement.
Mais la démonstration ne suffit pas à établir une prise de contrôle du noyau.
Aucune solution publique stable de jailbreak complet issue de ce projet n'est confirmée.
Cette piste doit donc être considérée comme une recherche expérimentale supplémentaire.
Peut-on déjà lancer tous les jeux gratuitement ?
Non, rien dans les démonstrations vérifiées ne permet d'affirmer que la Nintendo Switch 2 dispose d'une solution universelle permettant de lancer des copies non autorisées de tous les jeux commerciaux.
Les capacités démontrées concernent principalement l'exécution de code, la recherche technique, certains programmes homebrew et la modification de ressources.
Ces possibilités sont importantes pour les développeurs indépendants et les spécialistes de la sécurité.
Elles ne correspondent pas automatiquement à un système de chargement des jeux commerciaux.
L'existence d'un exploit ne supprime pas nécessairement les mécanismes de chiffrement, de vérification des licences et de démarrage sécurisé.
Il serait donc trompeur de présenter la Switch 2 comme entièrement ouverte aux logiciels non autorisés.
Quels sont les risques pour les joueurs ?
Les outils publiés restent principalement destinés aux personnes possédant des connaissances techniques avancées.
Une manipulation incorrecte peut provoquer des plantages, une perte de données ou un fonctionnement imprévu.
L'utilisation de logiciels non autorisés peut également entraîner des restrictions d'accès aux services Nintendo.
Le niveau de risque dépend notamment de la méthode utilisée et des règles appliquées par le constructeur.
Il faut également se méfier des fichiers qui prétendent installer immédiatement un custom firmware complet.
Les annonces promettant une solution universelle en un clic ne sont pas étayées par les recherches publiques examinées.
Le fait qu'un programme utilise le terme jailbreak dans son nom ne constitue aucune garantie de fiabilité.
La Switch 2 est compromise, mais pas totalement déverrouillée
Les découvertes d'octobre et du début novembre 2026 marquent une étape importante pour la sécurité de Nintendo Switch 2.
Ns2jb démontre qu'il est possible d'exécuter du code non autorisé sur la machine sans modification matérielle.
Les premiers outils homebrew et les recherches autour de CivSwitch montrent que d'autres développeurs explorent désormais ces possibilités.
La progression est réelle, mais les limites le sont également.
Aucun contrôle intégral du noyau ni custom firmware permanent destiné au grand public n'est confirmé.
Au 2 novembre 2026, parler d'une Switch 2 entièrement hackée serait donc excessif.
La nouvelle phase qui s'ouvre concerne plutôt la multiplication des points d'entrée et la recherche de privilèges supplémentaires.
C'est sur ces prochaines avancées que se jouera l'éventuelle arrivée d'un véritable environnement logiciel alternatif pour la console.